Votre expert-comptable se connecte à votre logiciel de facturation depuis son propre ordinateur. Un commercial consulte le CRM sur son téléphone personnel. Un développeur freelance travaille trois mois sur votre outil interne, depuis sa machine. Aucun de ces appareils ne vous appartient, et pourtant tous ouvrent vos données.
C'est ce qu'on appelle le BYOD (Bring Your Own Device, « apportez votre propre appareil ») et, plus largement, les appareils non gérés. Cet article explique, sans jargon, ce que vous risquez vraiment et comment garder la main sans acheter un PC à chaque personne qui travaille avec vous.
La question n'est pas de savoir si des appareils personnels accèdent à vos données. C'est déjà le cas. La question est: que reste-t-il sur ces appareils une fois la session fermée ?
Qu'est-ce qu'un appareil non géré ?
Un appareil est dit géré quand votre entreprise l'a configuré: antivirus imposé, mises à jour forcées, disque chiffré, possibilité de l'effacer à distance. Tout le reste est non géré:
- l'ordinateur personnel d'un salarié en télétravail ;
- un téléphone ou une tablette personnels ;
- le poste d'un prestataire, d'un freelance ou d'un sous-traitant ;
- l'ordinateur d'un partenaire, d'un stagiaire ou d'un intérimaire.
Sur ces appareils, vous ne décidez de rien: ni du mot de passe de session, ni des logiciels installés, ni de qui d'autre s'en sert le soir.
Quels sont les risques du BYOD pour une entreprise ?
Le piège du BYOD, c'est que tout a l'air normal. La personne se connecte avec le bon identifiant et le bon mot de passe. Votre application la laisse entrer, à juste titre. Le problème commence après.
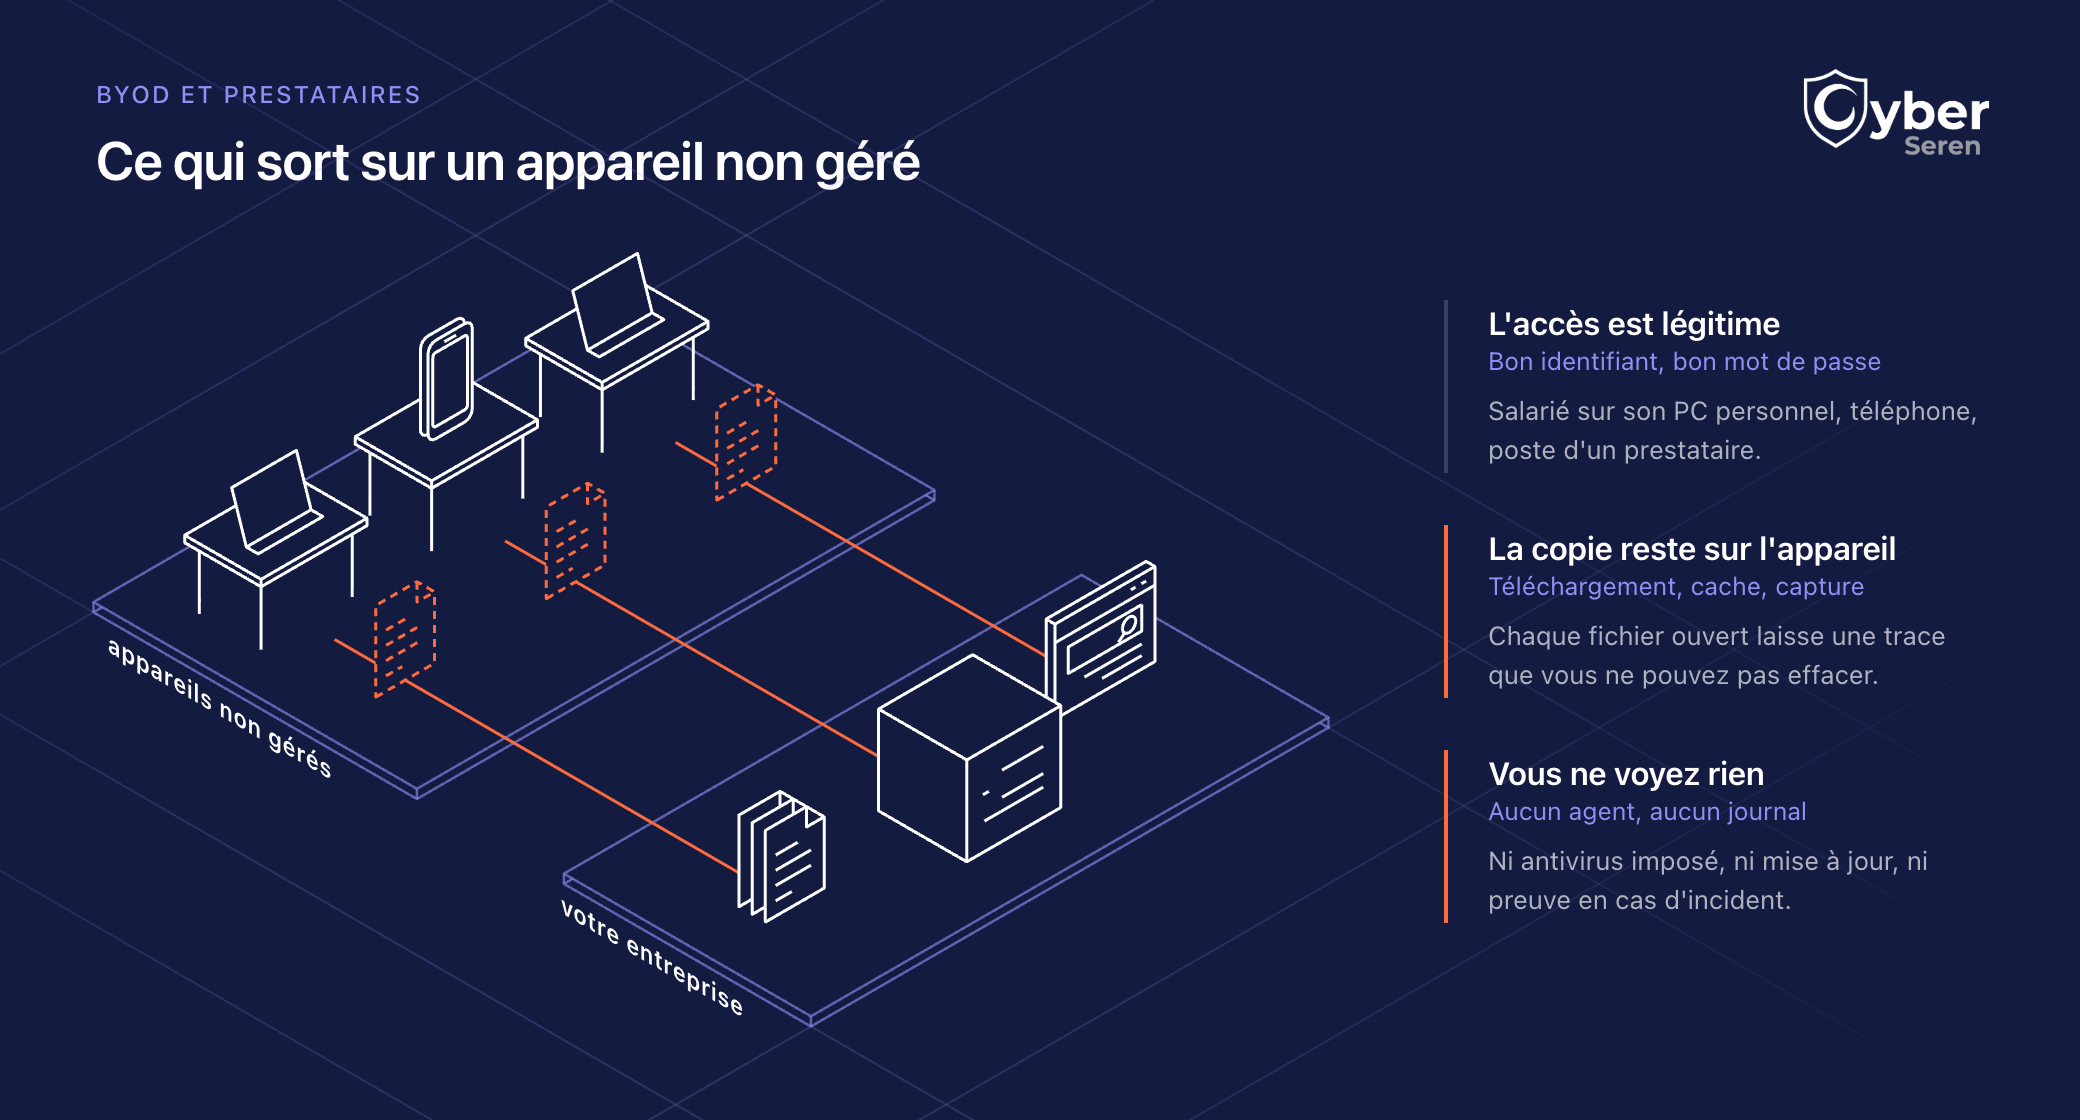
Concrètement, quatre choses peuvent mal tourner:
- Les fichiers restent sur l'appareil. Un devis téléchargé, un export client, une pièce jointe ouverte: la copie reste dans le dossier « Téléchargements » bien après la fin de la mission.
- L'appareil est déjà compromis. Un ordinateur familial sans mise à jour, avec une extension de navigateur douteuse, peut lire ce qui s'affiche à l'écran, y compris vos mots de passe.
- Vous n'avez aucune trace. En cas d'incident, impossible de dire qui a consulté quoi, ni depuis quel appareil.
- Le départ ne coupe rien. Quand le prestataire termine sa mission, vous fermez son compte. Les documents déjà copiés, eux, sont toujours chez lui.
Ce dernier point pèse lourd juridiquement: même sur un appareil personnel, votre entreprise reste responsable des données personnelles qu'elle traite au sens du RGPD. Un fichier client oublié sur le PC d'un ancien freelance reste votre fichier client.
Faut-il interdire les appareils personnels ?
C'est le premier réflexe, et il tient rarement. Interdire suppose de fournir un ordinateur à chaque personne, y compris au prestataire qui intervient deux semaines. C'est coûteux, long à mettre en place, et souvent contourné: la personne finit par s'envoyer le document sur sa messagerie personnelle pour avancer.
Les solutions classiques ont chacune leur limite:
- Fournir un PC d'entreprise: contrôle complet de l'appareil, mais un coût, des délais de livraison et du matériel à récupérer en fin de mission.
- Le VPN: un accès chiffré au réseau, mais il ouvre ce réseau à un appareil dont vous ignorez l'état et ne contrôle pas ce qui est copié.
- Le bureau à distance (VDI): la donnée reste sur vos serveurs, au prix d'une infrastructure lourde et d'un confort d'usage souvent dégradé.
- La gestion de l'appareil (MDM): des règles appliquées à tout l'appareil, difficiles à imposer sur un appareil personnel et plus encore à un prestataire.
Aucune de ces approches ne répond simplement à la vraie question: laisser travailler, sans laisser partir la donnée.
Comment sécuriser les appareils personnels sans les gérer ?
L'idée est de changer de cible. Plutôt que de contrôler tout l'appareil, on contrôle l'endroit où le travail se fait: le navigateur. Aujourd'hui, la facturation, le CRM, la messagerie, la paie et les outils métiers s'ouvrent presque tous dans un onglet.
C'est le rôle d'un navigateur d'entreprise sécurisé comme Prisma Browser de Palo Alto Networks. Pour l'utilisateur, c'est un navigateur ordinaire, proche de Chrome. Pour vous, c'est un espace de travail dont vous fixez les règles.
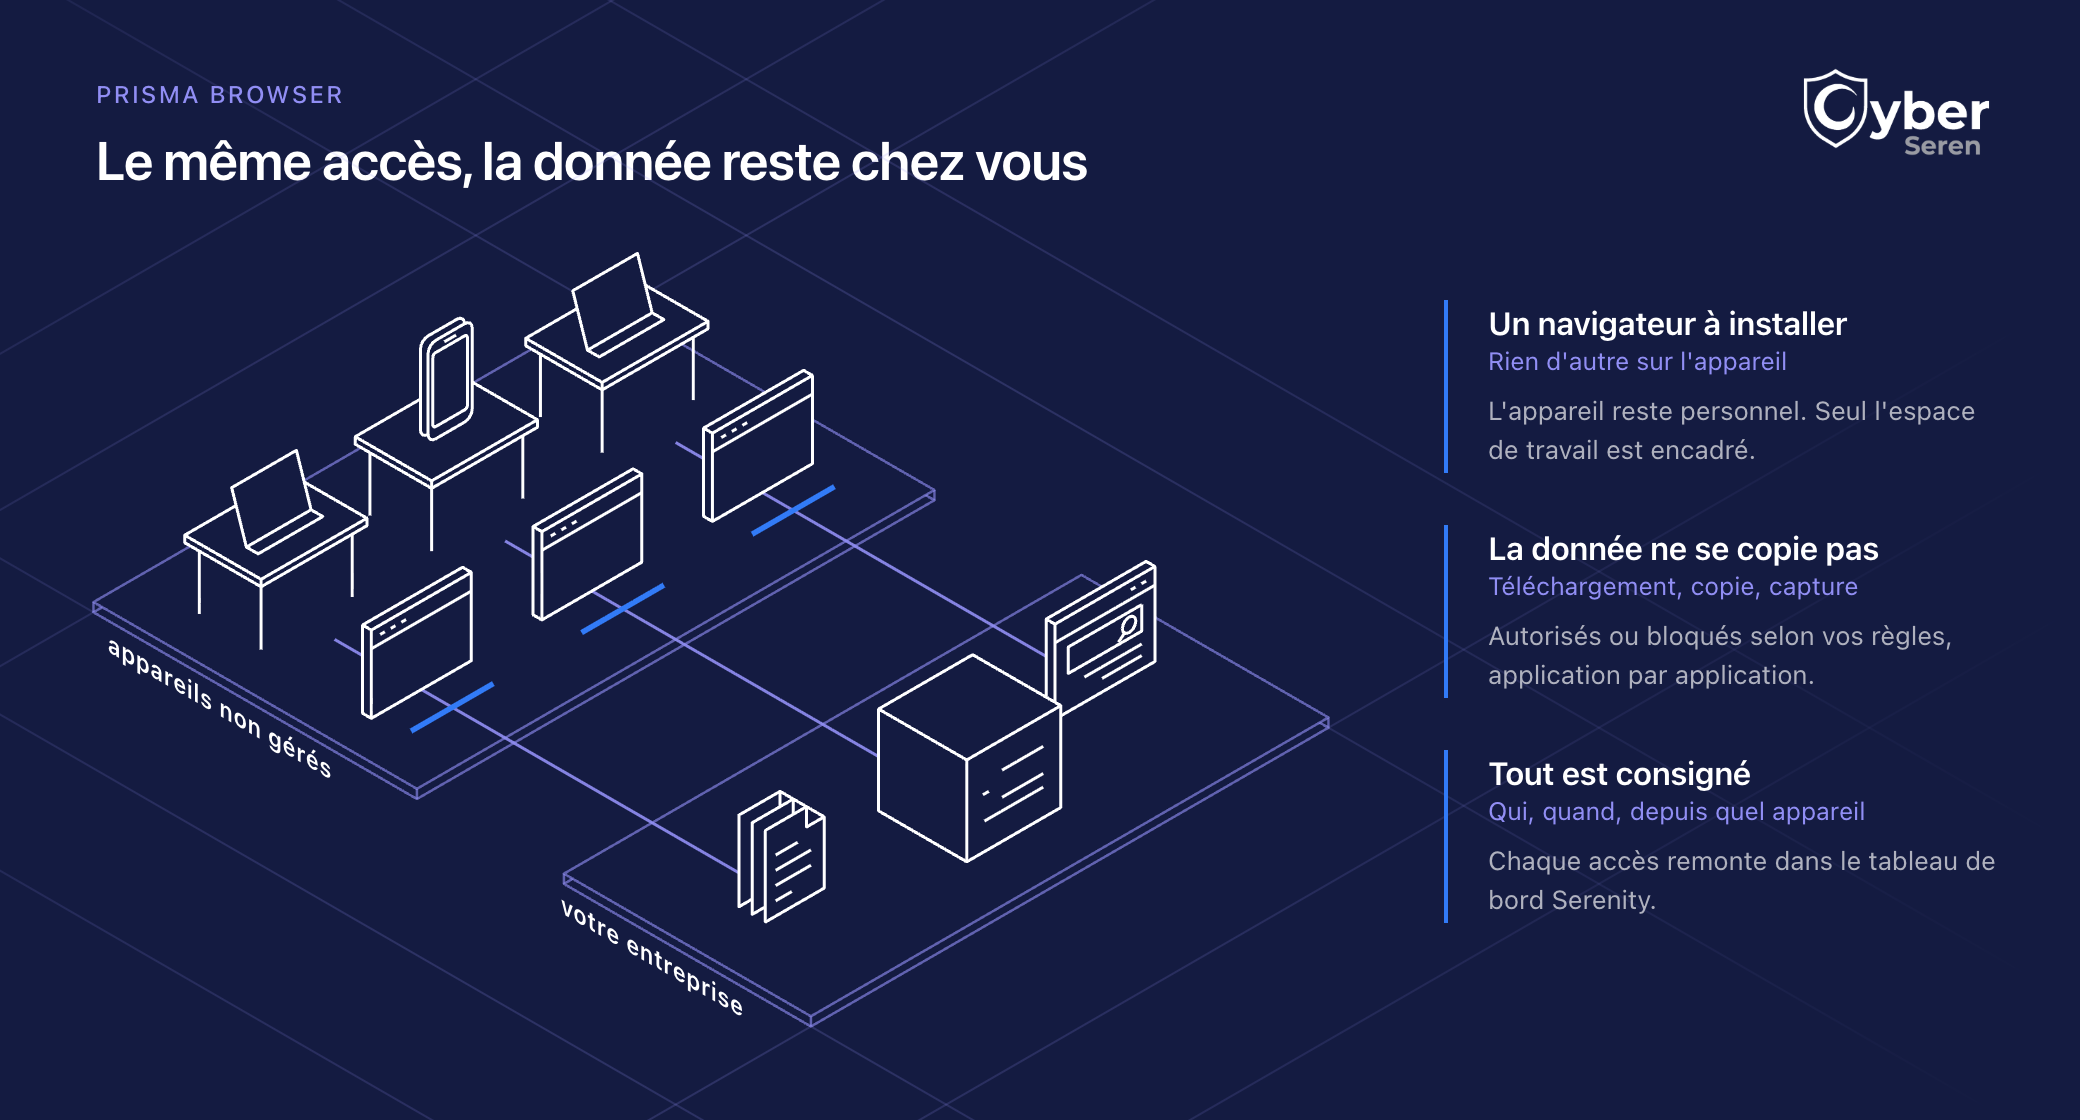
Le principe tient en trois points:
- Un seul logiciel à installer. Vos applications ne s'ouvrent que dans ce navigateur. Le reste de l'appareil reste privé: vous n'y touchez pas et vous n'y voyez rien.
- La donnée reste dans le navigateur. Vous décidez, application par application, si l'on peut télécharger, copier-coller, imprimer ou faire une capture d'écran.
- L'accès se coupe en un clic. Fin de mission: vous retirez l'accès, et l'espace de travail disparaît avec lui.
Ce que vous pouvez décider, concrètement
Pas besoin d'être technicien pour écrire ces règles: elles ressemblent à des consignes de bon sens.
- « Les prestataires peuvent consulter les dossiers clients, mais pas les télécharger. »
- « Le copier-coller depuis le logiciel de paie est bloqué. »
- « Les numéros de carte et les IBAN sont masqués à l'écran pour le support externe. »
- « Chaque page affichée porte un filigrane avec le nom de la personne, pour décourager la photo d'écran. »
- « Coller un document interne dans une IA grand public est interdit », un sujet que nous détaillons dans notre article sur le Shadow AI.
Le salarié ou le prestataire, lui, continue de travailler normalement. Il ne voit une différence que lorsqu'il tente une action que vous avez choisi de bloquer.
Savoir qui accède à quoi avec Serenity
Poser des règles ne suffit pas: encore faut-il vérifier qu'elles tiennent, et pouvoir répondre le jour où un client, un assureur ou un auditeur vous demande qui a eu accès à ses données.
C'est le rôle du tableau de bord Serenity de CyberSeren, qui rassemble l'activité de Prisma Browser dans une interface lisible par un non-spécialiste.
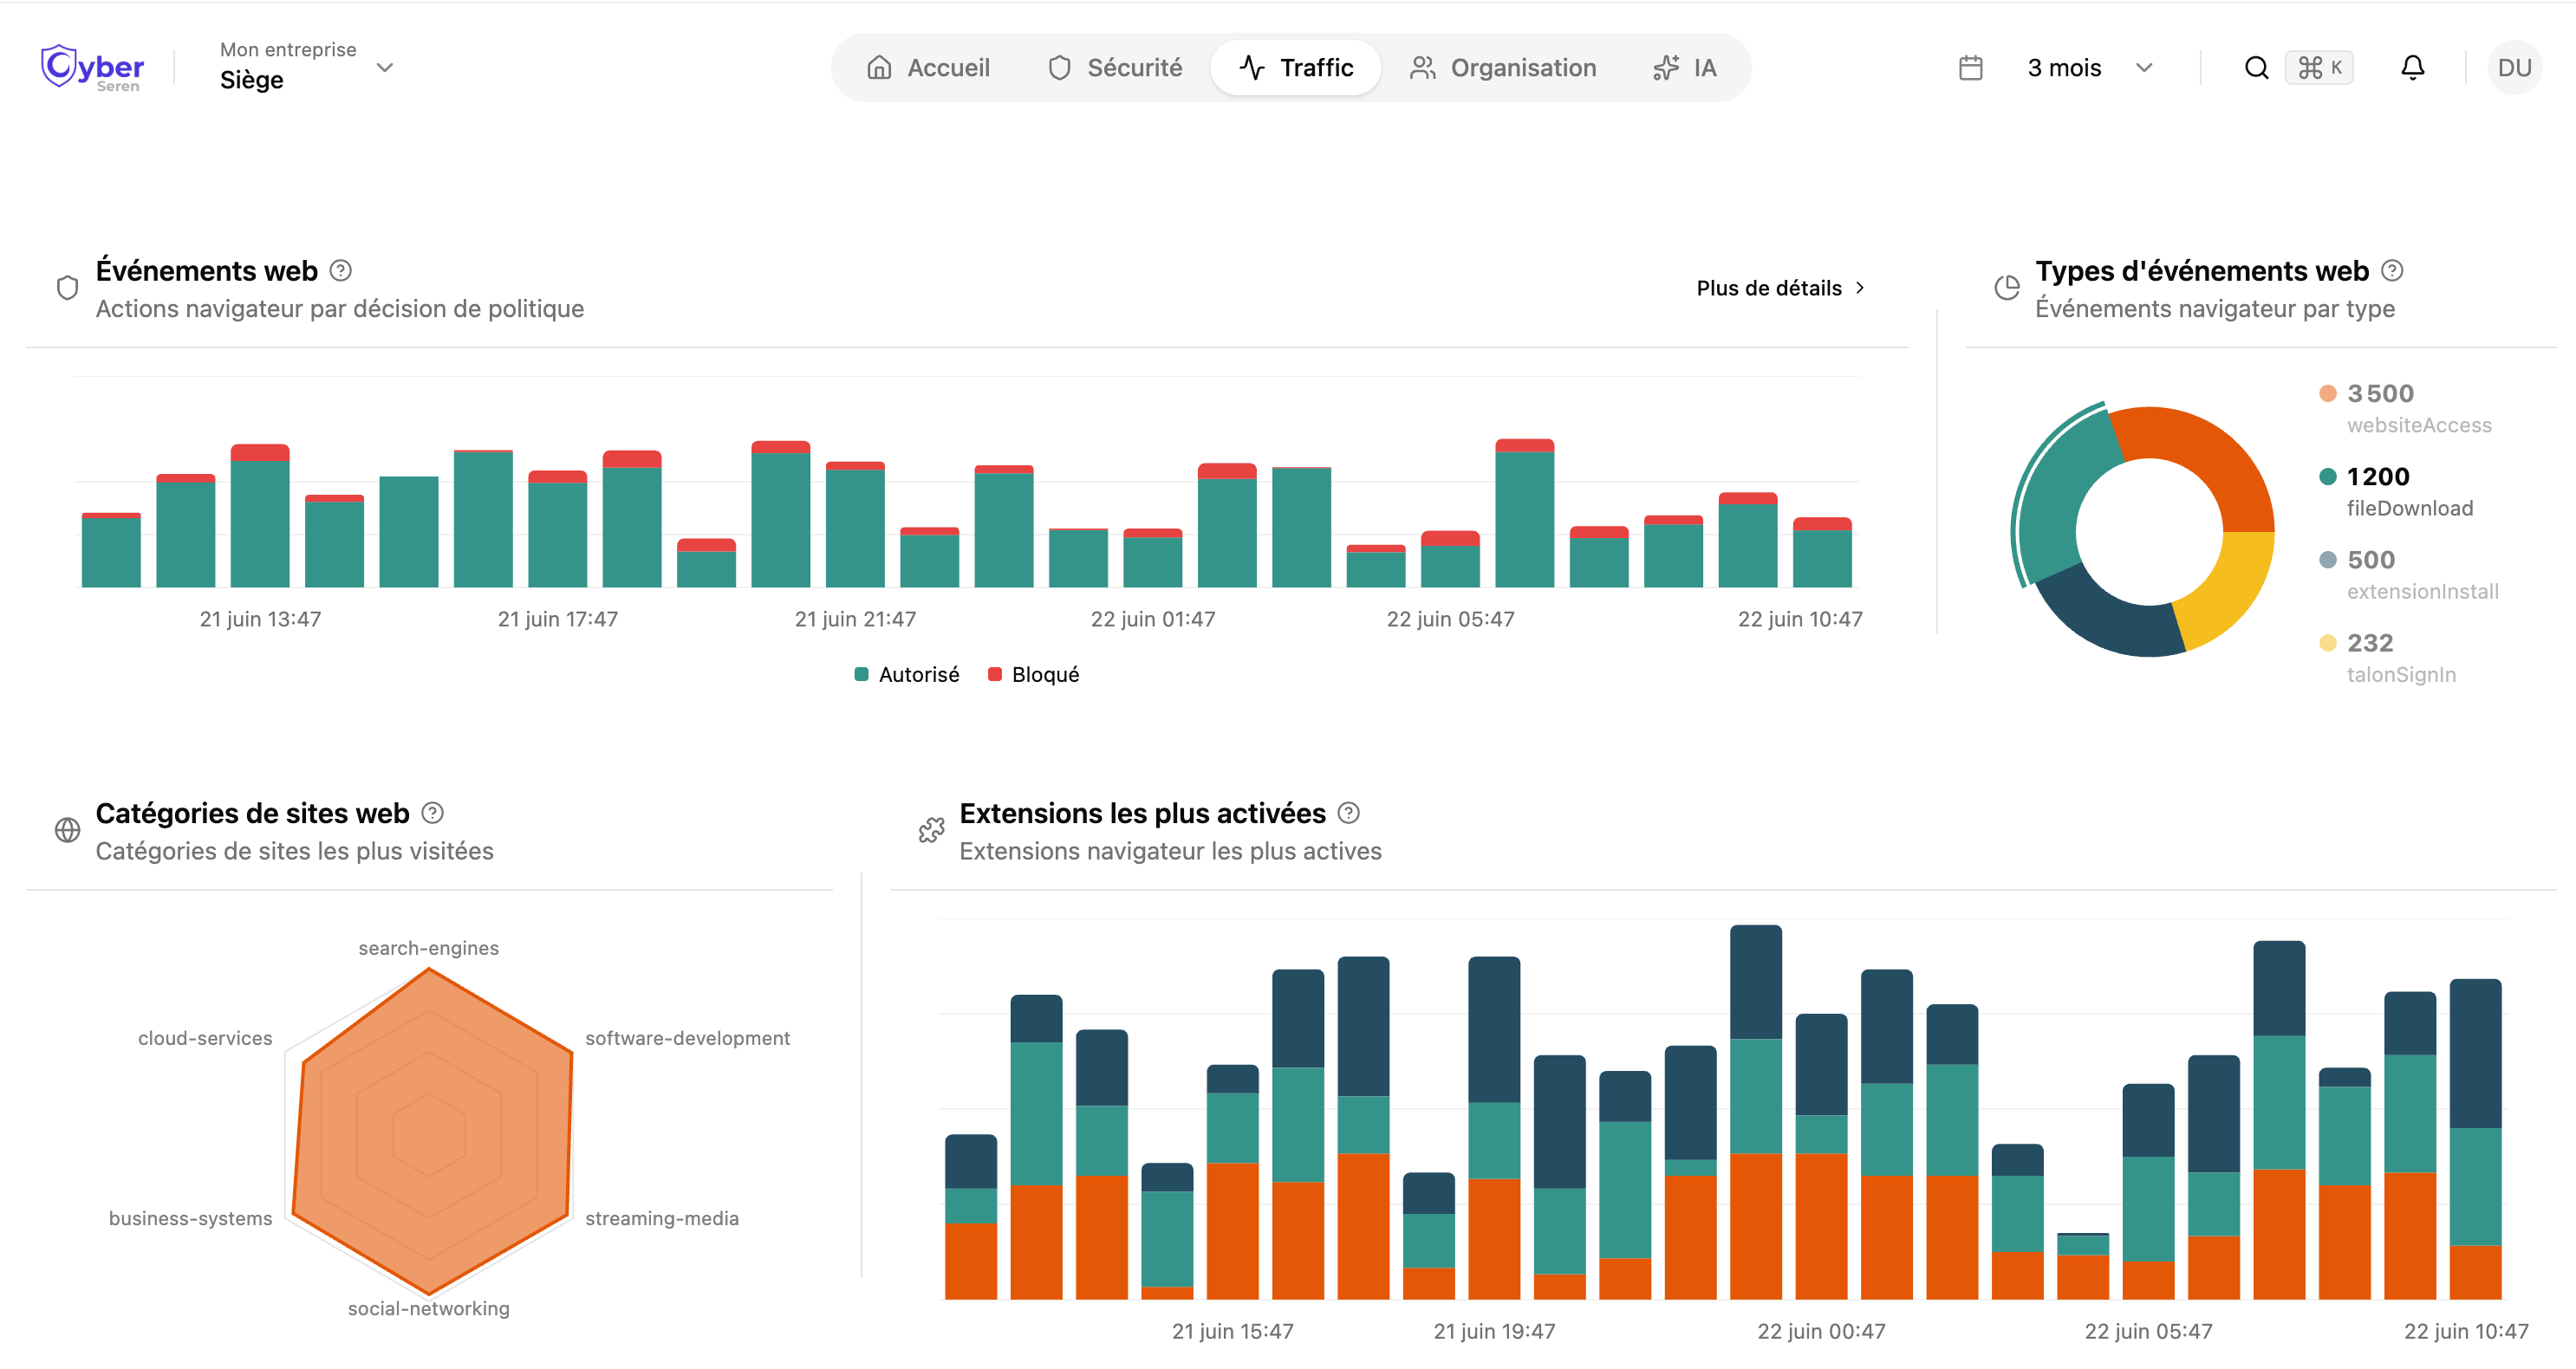
Vous y retrouvez:
- qui s'est connecté, à quelle application, et depuis quel appareil ;
- ce qui a été bloqué: un téléchargement refusé, un copier-coller interdit, une page frauduleuse ;
- les demandes d'accès, avec la trace de qui a autorisé, refusé ou retiré un accès, et quand ;
- l'état des appareils qui se connectent, pour repérer un poste à risque avant l'incident.
Le navigateur n'est qu'une des sources de Serenity: le pare-feu, la protection des postes et l'annuaire des utilisateurs y sont réunis dans la même console.
Par où commencer ? Cinq étapes simples
- Listez qui accède à quoi. Salariés en télétravail, prestataires, partenaires: quels outils ouvrent-ils, et depuis quel appareil ?
- Repérez vos trois données les plus sensibles. Fichier clients, données de paie, documents financiers: c'est par elles qu'il faut commencer.
- Commencez par les prestataires. C'est la population la plus simple à équiper et celle où le risque est le plus net.
- Fixez peu de règles, mais claires. Consulter oui, télécharger non: deux ou trois consignes suffisent pour un premier périmètre.
- Regardez ce qui remonte. Après quelques semaines, le tableau de bord montre les usages réels et les règles à ajuster.
Questions fréquentes
Le BYOD est-il légal en France ?
Oui. Rien n'interdit à un salarié d'utiliser son appareil personnel pour travailler, mais l'employeur ne peut pas l'imposer sans accord, et il reste responsable de la sécurité des données de l'entreprise. Il n'a pas non plus le droit d'accéder aux contenus privés de l'appareil. D'où l'intérêt d'une solution qui sépare nettement l'espace de travail du reste.
Mon prestataire doit-il accepter que je contrôle son ordinateur ?
Non, et c'est justement l'avantage. Avec un navigateur d'entreprise, vous ne contrôlez pas son ordinateur: vous encadrez uniquement ce qui se passe dans le navigateur qu'il utilise pour vos applications.
Est-ce que cela remplace un VPN ?
Pour les applications accessibles dans un navigateur, ce qui couvre aujourd'hui l'essentiel des outils d'une PME, oui dans la plupart des cas. Pour des logiciels installés sur le poste ou des accès réseau spécifiques, d'autres solutions restent utiles.
Combien de temps faut-il pour équiper un prestataire ?
L'installation d'un navigateur prend quelques minutes, sans envoi de matériel. C'est sans commune mesure avec la préparation et l'expédition d'un ordinateur.
En résumé
Les appareils personnels et ceux de vos prestataires font déjà partie de votre entreprise. Les interdire coûte cher et fonctionne mal ; les ignorer vous laisse responsable de données que vous ne maîtrisez plus. Entre les deux, il existe une voie simple: encadrer le navigateur plutôt que l'appareil.
Avec Prisma Browser pour décider de ce qui peut sortir, et Serenity pour voir qui accède à quoi, vous donnez l'accès sans perdre la donnée.
Envie de voir ce que cela donne sur vos propres outils ? Demandez une démonstration.